

Dieses Kapitel betrifft Kopien, die Aionda an ein Postfach bei einem anderen Anbieter weiterleitet. Nachrichten, die im Sicheren Postfach gespeichert werden, betrifft es nicht: Dort gibt es keinen zweiten Anbieter, der sie ablehnen könnte. Um eine bestimmte Nachricht zu verfolgen, beginne mit der Fehlersuche und der Protokollierung.
Warum weitergeleitete E-Mails verdächtig wirken können
Leitet ein Alias eine Nachricht an eine echte Adresse weiter, reicht der Server von Aionda die Nachricht eines anderen an deinen zweiten Anbieter weiter. Dieser prüft sie mit drei Verfahren:
- SPF prüft, ob der sendende Server für die Absenderdomain senden darf. Bei einer weitergeleiteten Kopie ist der sendende Server der von Aionda, nicht der des ursprünglichen Absenders.
- DKIM ist eine Signatur über ausgewählte Kopfzeilen und den Inhalt. Änderungen unterwegs können sie ungültig machen.
- DMARC ist die Anweisung der ursprünglichen Domain für Nachrichten, deren SPF- oder DKIM-Ergebnis nicht zur sichtbaren Absenderdomain passt: annehmen, zurückhalten (oft im Spam-Ordner) oder ablehnen.
Eine strenge DMARC-Richtlinie des ursprünglichen Absenders ist deshalb der häufigste Grund, warum eine weitergeleitete Kopie im Spam landet oder abgelehnt wird. Wie die Leseansicht diese Prüfungen anzeigt, steht unter Absenderprüfungen.
Die „From“- und „To“-Kopfzeile umschreiben
Beide Einstellungen findest du in der Web-App unter Mehr → E-Mail-Prozessor; ein Haken wird gespeichert, sobald du ihn setzt. Sie ändern nur weitergeleitete Kopien, nie die Kopie im Sicheren Postfach. Alle Einstellungen des E-Mail-Prozessors stehen unter Regeln und E-Mail-Prozessor.
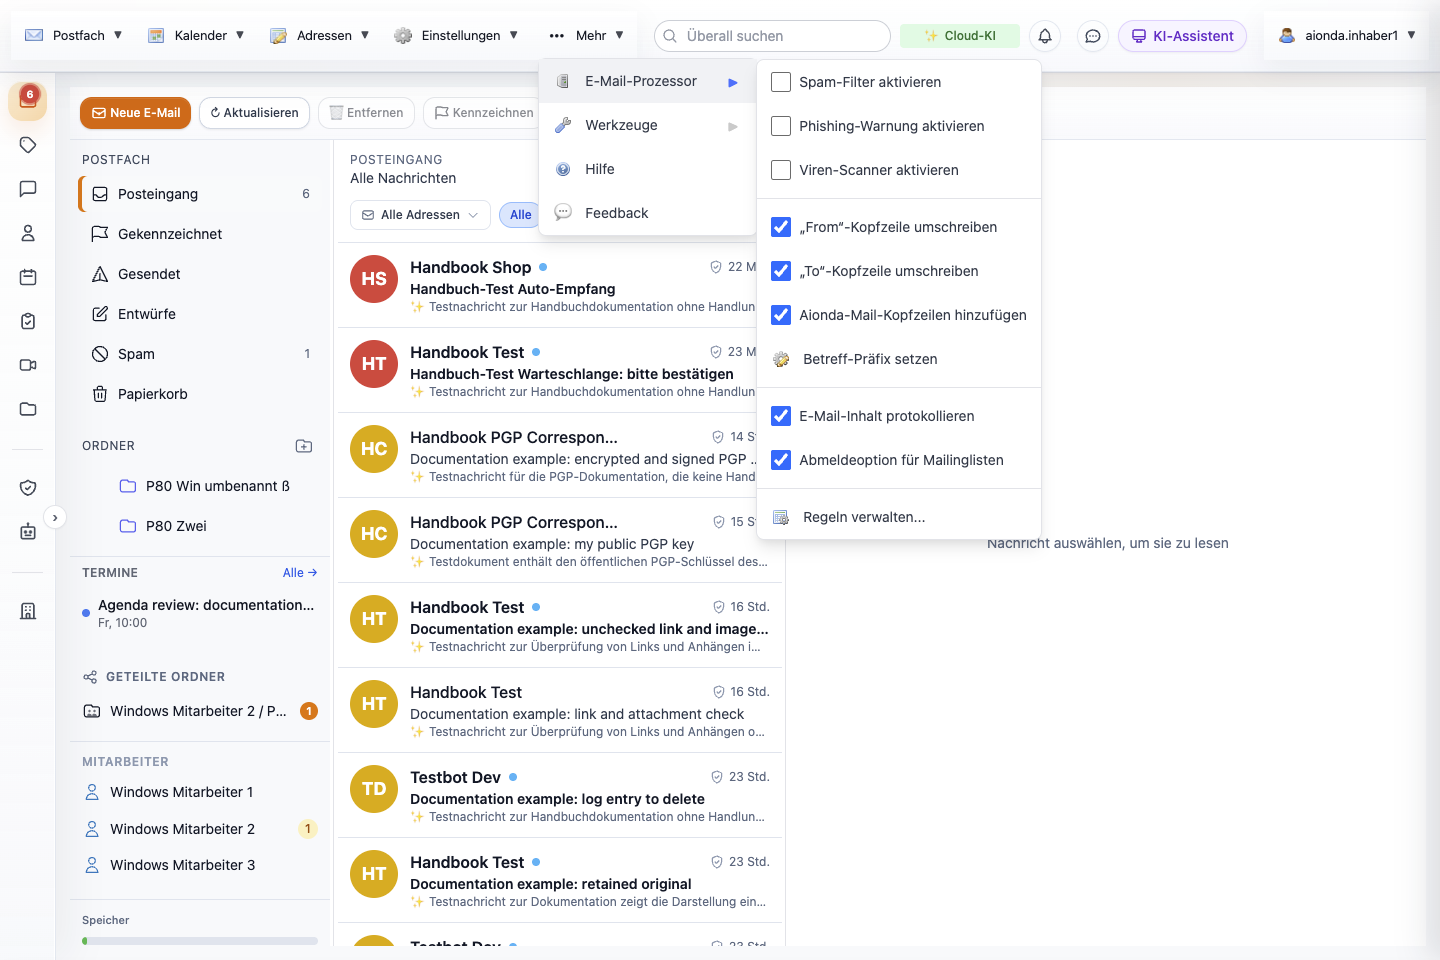
- Mehr → E-Mail-Prozessor.
- „From“-Kopfzeile umschreiben und „To“-Kopfzeile umschreiben ändern weitergeleitete Kopien.
- E-Mail-Inhalt protokollieren bewahrt die Belege für die Protokollierung auf.
Wähle den Screenshot, um ihn in voller Größe zu öffnen.
| Einstellung | Wirkung auf die weitergeleitete Kopie | Wann sie hilft |
|---|---|---|
| „From“-Kopfzeile umschreiben | Die Kopie wird mit deiner Empfangsadresse als Absender verschickt; der ursprüngliche Absender erscheint im Anzeigenamen und als Antwortadresse. Die sichtbare Absenderdomain ist dann die Domain deines Alias, sodass die DMARC-Richtlinie des ursprünglichen Absenders für die Kopie nicht mehr gilt. | Weitergeleitete E-Mails werden beim Ziel abgelehnt oder landen im Spam. |
| „To“-Kopfzeile umschreiben | An (und Einträge in Cc/Bcc mit deiner Adresse) zeigen die Zieladresse statt des Alias. | Strenge Spam-Filter beim Ziel erwarten ihre eigene Adresse in An. |
S/MIME-Signaturen: Das Umschreiben der From-Kopfzeile bricht S/MIME-Signaturen; das Ereignis dieser Einstellung in der Protokollierung sagt das ebenfalls. E-Mail-Programme vergleichen eine Signatur mit der Absenderadresse, und nach dem Umschreiben passen beide nicht mehr zusammen. Lass die Option aus, wenn du auf signierte Nachrichten angewiesen bist und kein Zustellproblem hast.
Antworten, ohne deine echte Adresse zu verraten
Schalte für den Alias in der Adressliste die Antwort-Maskierung ein: Antworten, die du aus deinem echten Postfach schickst, laufen dann über Aionda zurück, und der ursprüngliche Absender sieht den Alias statt deiner echten Adresse. Unter Einstellungen → Absendername... bietet das Fenster Standard-Absendername die Wahl Zufallsname generieren (anonym) oder Festen Namen verwenden:. Das Fenster weist darauf hin, dass du den Namen je Adresse ändern kannst, in der Spalte Absendername. Die Antwort-Maskierung ändert Kopfzeilen; sie ist keine Verschlüsselung.
Verzögerungen, Ablehnungen und automatische Wiederholungen
Wähle die Empfangsadresse, dann Protokollierung, wähle die Nachricht und öffne Ereignisse. Der Text nach dem Doppelpunkt in einem Ereignis ist die Antwort des Zielservers selbst; lies sie, bevor du etwas änderst.
| Ereignis in der Protokollierung | Was passiert ist | Was du tun kannst |
|---|---|---|
| E-Mail wurde vorübergehend nicht weitergeleitet! … und Weiterleitung fehlgeschlagen, in Retry-Queue eingestellt | Der Zielserver hat die Kopie vorübergehend abgelehnt (eine 4xx-Antwort). Aionda versucht es automatisch bis zu dreimal erneut: nach etwa 1, 5 und 30 Minuten. Retry-Versuch gestartet und Weiterleitung nach Retry erfolgreich halten die Versuche fest. | Abwarten. Fordere dieselbe Nachricht nicht neu an und sende sie nicht erneut, solange Wiederholungen laufen. |
| Nach max. Versuchen an Fail-Over-Adresse weitergeleitet | Alle drei Wiederholungen sind gescheitert; die Kopie ging an deine Fail-Over-Adresse. | Lies die Kopie dort und prüfe, warum die Standardadresse weiter ablehnt. |
| E-Mail wurde nicht weitergeleitet! E-Mail wurde von Zielserver verweigert | Eine dauerhafte Ablehnung (eine 5xx-Antwort), etwa weil das Postfach nicht existiert, voll ist oder der Anbieter die Kopie als Spam eingestuft hat. Ist eine Fail-Over-Adresse eingerichtet, versucht Aionda sie sofort. | Lies die Antwort. Nennt sie Spam, DMARC oder den Absender, schalte „From“-Kopfzeile umschreiben ein. Sonst prüfe die Zieladresse und ihr Postfach. |
| Ungültiger FROM Zeilenkopf (entspricht nicht der RFC-Spezifikation). E-Mail abgelehnt. | Die Absenderzeile der eingehenden Nachricht selbst hält den E-Mail-Standard nicht ein; sie wurde beim Empfang abgelehnt. | Daran kannst du nichts ändern: Nur der ursprüngliche Absender kann die Kopfzeile reparieren. |
| Quota von … Weiterleitungen in den letzten 24 Std. erreicht. Nachricht abgelehnt. | Die Zahl der Kopien, die in den letzten 24 Stunden an dieses Ziel weitergeleitet wurden, hat die im Ereignis genannte Grenze erreicht; weitere Nachrichten wurden abgelehnt. | Verringere die Menge, etwa indem stark genutzte Aliasse ins Sichere Postfach zustellen. |
| Wartet auf Bestätigung (Status) | Der Alias nutzt einen Modus der weißen Liste mit Absenderbestätigung. | Siehe Modi der weißen Liste und die Warteschlange. |
Weiterleitungsgrenze und Ablaufdatum eines Alias sind ein eigenes Thema: siehe Lebensdauer, Weiterleitungsgrenze und Plus. Eine Nachricht, die die Protokollierung noch aufbewahrt, kannst du erneut senden oder im Sicheren Postfach ablegen, siehe E-Mail zurückholen.
Eine Fail-Over-Adresse einrichten
Eine Fail-Over-Adresse ist eine zweite echte Adresse, die nur dann eine Kopie bekommt, wenn die Zustellung an deine Standardadresse scheitert: sofort nach einer dauerhaften Ablehnung und nach den drei Wiederholungen einer vorübergehenden. Sie bekommt nicht von jeder Nachricht eine Kopie.
- Wähle Einstellungen → Echte E-Mail hinzufügen und füge ein Postfach bei einem anderen Anbieter hinzu. Bestätige es mit dem Link, der an dieses Postfach geht.
- Wähle es in der Liste der echten Adressen aus und dann Als Fail-Over nutzen. Der Status zeigt danach Fail-Over.
Schritt für Schritt mit Bildern: Echte Adressen: hinzufügen, bestätigen, Standard und Fail-Over.
Deine eigene Domain
Aliasse auf deiner eigenen Domain empfangen nur dann E-Mails, wenn ihre DNS-Einträge auf Aionda zeigen: ein MX-Eintrag MX @ 10 smtp.aionda.com und ein SPF-Eintrag TXT @ v=spf1 include:_spf.aionda.com -all. Ohne MX-Eintrag erreicht überhaupt keine Nachricht Aionda; der SPF-Eintrag verbessert die Annahme weitergeleiteter Kopien. Einstellungen → Eigene Domains verwalten zeigt die Einträge, prüft sie und meldet OK, wenn MX und SPF stimmen. Eigene Domains setzen Aionda Mail Plus voraus. Die vollständige Anleitung steht unter Eigene Domain nutzen.
Status-Nachrichten per E-Mail
Unter Einstellungen → Status-Nachrichten wählst du, wie oft Aionda dir einen Status-Bericht schickt: Deaktiviert, Jeden Tag, Jede drei Tage, Einmal pro Woche, Einmal pro Monat, Jede sechs Monate oder Einmal pro Jahr. Sende jetzt einen Status schickt sofort einen; so kannst du einen Bericht pro 24 Stunden anfordern.
Der Bericht geht an deine echte Standardadresse. Er enthält Statistiken (weitergeleitete, blockierte und fehlgeschlagene Weiterleitungen), die fehlgeschlagenen Weiterleitungen, deine aktuellen Weiterleitungsadressen und Empfehlungen, etwa nach fehlgeschlagenen Weiterleitungen eine Fail-Over-Adresse einzurichten.
Checkliste: Eine weitergeleitete E-Mail kommt nicht an
- Lies Status und Ereignisse der Nachricht in der Protokollierung.
- Prüfe den Spam- oder Junk-Ordner und die Filter beim Zielanbieter. Dass sein Server die Nachricht annimmt, garantiert nicht, dass sie im Posteingang landet.
- Lehnt das Ziel weitergeleitete Kopien ab oder sortiert sie als Junk aus, schalte „From“-Kopfzeile umschreiben ein.
- Richte als Sicherheitsnetz eine Fail-Over-Adresse ein.
- Prüfe, ob der Alias aktiviert ist, noch Weiterleitungen übrig hat und nicht abgelaufen ist.
Tipp: Lehnt ein Zielanbieter weitergeleitete Kopien immer wieder ab, wähle für diesen Alias das Sichere Postfach als Ziel. Dann ist kein externer Server beteiligt, und deine echte Adresse bleibt verborgen.