

- DEA – Wegwerfadresse
Eine zusätzliche E-Mail-Adresse, die du einer Website, einem Shop oder einem Kontakt statt deiner Hauptadresse gibst. DEA steht für „disposable email address“, also Wegwerfadresse. In Aionda kann sie in dein Sicheres Postfach zustellen, an ein externes Postfach weiterleiten oder die eingestellte Kombination nutzen. „Wegwerf“ heißt nicht „nur einmal“: Lebensdauer und Grenzen hängen von deinen Einstellungen und deinem Tarif ab. Mehr dazu →
- Alias
Eine weitere Adresse, unter der man dich erreicht. In diesem Handbuch ist eine Aionda-Wegwerfadresse ein einzeln verwalteter Alias; sie ist kein eigenes Benutzerkonto. Mehr dazu →
- Konto
Deine Aionda-Anmeldeidentität mit ihren Einstellungen. Ein Konto kann mehrere E-Mail-Adressen verwalten. Dein Benutzername ist nicht unbedingt die Adresse, von der du sendest. Mehr dazu →
- Domain
Der Teil nach dem @ in einer E-Mail-Adresse. In alex@example.invalid ist example.invalid die Domain und alex der lokale Teil. Mehr dazu →
- Weiterleitung
Eine Nachricht, die an einer Adresse eingeht, wird an ein anderes Postfach zugestellt. Dein externes Ziel und das Sichere Postfach von Aionda sind verschiedene Zustellziele. Mehr dazu →
- Sicheres Postfach / Vault
Das verschlüsselte Postfach in Aionda. „Vault“ ist die technische Bezeichnung, die dir in Sicherheitsinformationen begegnen kann. Es ist etwas anderes, als E-Mails an einen anderen Anbieter weiterzuleiten. Mehr dazu →
- Standardadresse
Die Adresse, die für den Kontakt einer Person im Firmenverzeichnis ausgewählt ist. Sie ist nicht dasselbe wie die empfängerbasierte Automatische Zuweisung im E-Mail-Editor. Mehr dazu →
- Automatische Zuweisung
Die Option im E-Mail-Editor, eine Absenderadresse anhand gemerkter Zuordnungen zu Empfängern auszuwählen oder eine neue Adresse vorzuschlagen, wenn keine brauchbare Zuordnung besteht. Mehr dazu →
- E-Mail-Editor
Der Editor, in dem du Empfänger wählst, eine E-Mail schreibst, Anhänge hinzufügst und sendest oder einen Entwurf speicherst. Mehr dazu →
- An, Cc und Bcc
An nennt die Hauptempfänger. Cc schickt eine sichtbare Kopie. Bcc schickt eine Kopie, ohne diesen Empfänger den anderen Empfängern anzuzeigen. Mehr dazu →
- Entwurf
Eine Nachricht, die zum späteren Bearbeiten gespeichert ist. Wenn du einen Entwurf speicherst oder erzeugen lässt, wird er nicht gesendet. Mehr dazu →
- Spam
Unerwünschte Massen- oder unverlangt zugesandte E-Mail. Eine Nachricht kann Spam sein, ohne ein Phishing-Versuch zu sein. Mehr dazu →
- Phishing
Eine betrügerische Nachricht, die dich dazu bringen will, Geheimnisse preiszugeben, einen Betrüger zu bezahlen oder etwas anderes Schädliches zu tun. Sie kann sich als vertrauter Absender ausgeben. Mehr dazu →
- Vertrauenswürdiger Absender
Eine exakte Absenderadresse, für die du eine Vertrauensausnahme angelegt hast, zum Beispiel mit Kein Spam. Das beweist nicht, dass eine künftige Nachricht wirklich von dieser Person stammt; Absenderadressen lassen sich fälschen. Mehr dazu →
- Regel
Eine Bedingung und eine Aktion, mit denen Nachrichten verarbeitet werden, etwa passende E-Mails in einen Ordner verschieben. Auch eine Vertrauensausnahme für einen Absender wird als Regel gespeichert. Mehr dazu →
- Ende-zu-Ende-Verschlüsselung (E2EE)
Verschlüsselung, die so angelegt ist, dass Inhalte an den vorgesehenen Endpunkten geöffnet werden. Wo die Grenze verläuft, hängt von der Funktion ab: verschlüsselte Speicherung, PGP-E-Mail, Chat und eine Anfrage an die Cloud-KI sind nicht dieselbe Situation. Gewöhnliche eingehende Internet-E-Mail ist nicht automatisch Ende-zu-Ende-verschlüsselt. Mehr dazu →
- Passkey
Ein kryptografisches Anmeldemerkmal, das du über ein Gerät oder einen Passwortmanager nutzt und oft mit Fingerabdruck, Gesicht oder Geräte-PIN bestätigst. Um das verschlüsselte Postfach zu entsperren, braucht der Passkey zusätzlich kompatible Fähigkeiten. Mehr dazu →
- Zwei-Faktor-Authentifizierung (2FA)
Eine zusätzliche Anmeldeprüfung über dein Passwort hinaus. Das Fenster Zwei-Faktor-Auth verwaltet Passkeys und Authenticator-Codes getrennt. Allein dadurch, dass du einen Passkey registrierst, verlangt eine gewöhnliche Anmeldung mit Passwort noch keinen zweiten Faktor. 2FA einrichten und verwalten →
- TOTP / Authenticator-App
Ein zeitbasiertes Einmalpasswort: der sechsstellige Code, den eine Authenticator-App aus einem gemeinsamen Einrichtungsgeheimnis und der aktuellen Uhrzeit erzeugt. Dieser Code bestätigt die Anmeldung; er ist kein Schlüssel zur Postfachverschlüsselung. Halte den QR-Code der Einrichtung und das manuelle Geheimnis privat. 2FA einrichten und verwalten →
- 2FA-Wiederherstellungscodes / Backup-Codes
Einmal verwendbare Ersatzcodes für die Authenticator-Prüfung, angezeigt in Gruppen wie XXXX-XXXX-XXXX. Sie sind etwas anderes als die 24 Wiederherstellungswörter für den verschlüsselten Zugang zu Konto oder Postfach. Erzeugst du einen neuen Satz, wird der vorherige ungültig. 2FA einrichten und verwalten →
- Vertrauenswürdiges Gerät
Ein Gerät, das du dir für die Anmeldeprüfung merken lässt. Während des angezeigten Vertrauenszeitraums kann es diese Prüfung überspringen. Verschlüsselte Inhalte entsperrt das allein nicht. Entferne ein Gerät, über das du keine Kontrolle mehr hast, unter Vertrauenswürdige Geräte. 2FA einrichten und verwalten →
- Wiederherstellungswörter
Das geheime Wiederherstellungsmaterial für dein verschlüsseltes Konto bzw. die Einrichtung deines Postfachs. Halte es privat und folge den Wiederherstellungshinweisen. Es gehört nicht in einen gewöhnlichen Chat und nicht in eine Nachricht an den Support. Mehr dazu →
- PGP / OpenPGP
Ein Standard, um E-Mails mit Schlüsseln zu verschlüsseln oder zu signieren. Signatur und Verschlüsselung dienen unterschiedlichen Zwecken; dein Empfänger braucht die passende Schlüsseleinrichtung. Mehr dazu →
- Post-Quantum-Verschlüsselung
Kryptografische Verfahren, die Angriffen künftiger Quantencomputer standhalten sollen. Risiken wie Phishing oder ein kompromittiertes Gerät beseitigt das nicht. Mehr dazu →
- Cloud-KI / Lokale KI / WebLLM
Die Cloud-KI verarbeitet den übergebenen Kontext auf Aionda-eigener Infrastruktur in Deutschland. Die lokale KI nutzt, wo unterstützt, ein Modell, das über WebLLM in deinem Browser läuft. Aionda empfiehlt seine leistungsfähigere Cloud-KI. Mehr dazu →
- KI-Werkzeugaufruf
Eine strukturierte Anfrage des Assistenten an eine Funktion der Anwendung, etwa Ordner auflisten oder eine Aufgabe anlegen. Manche Werkzeuge lesen Daten, andere bereiten Formulare vor oder ändern Datensätze. Mehr dazu →
- MCP – Model Context Protocol
Ein Verbindungsstandard, über den ein externer KI-Assistent freigegebene Werkzeuge der Anwendung nutzen und ihre Ergebnisse erhalten kann. Er ist von der eingebauten KI-Seitenleiste von Aionda getrennt. Mehr dazu →
- PAT – Personal Access Token
Ein geheimes Zugangsmerkmal für eine verbundene Anwendung. Personal Access Tokens haben vollen Zugriff auf dein Konto; sie sind nicht auf ein Postfach oder eine Aktion beschränkt. Behandle ein solches Token wie ein Passwort und widerrufe es, wenn du es nicht mehr brauchst. Zeig es nie auf Screenshots oder in Supportnachrichten. Es ist getrennt von den Zugangsdaten, die unter MCP-Zugang verwaltet werden. PAT erstellen und verwalten →
- Verzeichnis / Firmenverzeichnis
Die von der Firma verwaltete Kontaktliste. Welche Kollegen und KI-Mitarbeiter darin erscheinen, hängt von der Firmenmitgliedschaft und den Sichtbarkeitsgruppen ab. Es ist von deinen persönlichen Kontakten getrennt. Mehr dazu →
- Sichtbarkeitsgruppe
Eine Gruppierung in der Firma, die steuert, welche Personen und KI-Mitarbeiter füreinander sichtbar sind. Sie ersetzt nicht jede einzelne Freigabeberechtigung für Dateien oder Postfächer. Mehr dazu →
- KI-Mitarbeiter
Ein automatisierter Firmenassistent mit eigener, eingerichteter Aufgabe und eigenen Berechtigungen – zu unterscheiden von einem menschlichen Mitarbeiter und von deiner persönlichen KI-Seitenleiste. Mehr dazu →
- Protokollierung
Eine Aufzeichnung der Ereignisse bei Zustellung und Verarbeitung von E-Mails. Je nach Einstellung der Protokollierung kann auch der ursprüngliche Nachrichteninhalt aufbewahrt werden; Protokollierung ist nicht dasselbe wie die Speicherung im verschlüsselten Postfach. Mehr dazu →
- Archiv / Hash-Kette
Das Firmenarchiv bewahrt Datensätze mit Prüfinformationen auf. Eine Hash-Kette verknüpft Datensätze kryptografisch, damit sich Änderungen leichter erkennen lassen. Für sich allein belegt sie keine Einhaltung rechtlicher Vorgaben und bedeutet auch nicht, dass E-Mails in einer öffentlichen Blockchain veröffentlicht werden. Mehr dazu →
- Browser-Add-on / Erweiterung
Eine im Browser installierte Komponente, die Funktionen ergänzt, etwa eine Adresse direkt auf einer Webseite anlegen. Sie ist sowohl von der Web-App als auch von den nativen Apps für Mobilgeräte und Computer getrennt. Mehr dazu →
- SPF – Sender Policy Framework
Prüft, ob ein sendender Server für die Domain des Umschlag-Absenders berechtigt ist. Ein fehlendes SPF ist etwas anderes als eine fehlgeschlagene SPF-Prüfung. Ergebnisse deuten →
- DKIM – DomainKeys Identified Mail
Eine Signatur der Domain über ausgewählte Inhalte und Header einer E-Mail. Eine gültige Signatur bedeutet nicht, dass die E-Mail harmlos ist. Ergebnisse deuten →
- DMARC
Prüft, ob die sichtbare From-Domain zu einem bestandenen SPF- oder DKIM-Ergebnis passt, und veröffentlicht eine Richtlinie für den Umgang damit. Den angezeigten Namen eines Menschen authentifiziert es nicht. Ergebnisse deuten →
- TLS – Transport Layer Security
Verschlüsselt eine einzelne Netzwerkverbindung. Das ist etwas anderes, als Nachrichteninhalte Ende-zu-Ende zu verschlüsseln oder die gespeicherte Kopie im Postfach zu verschlüsseln. Ergebnisse deuten →
- E-Mail-Header / Authentication-Results / Received
Technische Felder, die Adressen, Authentifizierungsergebnisse und Zustellstationen beschreiben. Vom Absender gelieferter Text ist nicht automatisch vertrauenswürdig; fehlen Daten, kann ein Ergebnis unbekannt bleiben. Ergebnisse deuten →
Beispiel: eine Wegwerfadresse
Die DEA-Definition oben erklärt den Begriff. Dieses Beispiel zeigt im Browser-Add-on die Einstellungen für Adresse, Zustellziel und Lebensdauer. Den vollständigen Ablauf findest du unter Browser-Add-on verwenden.
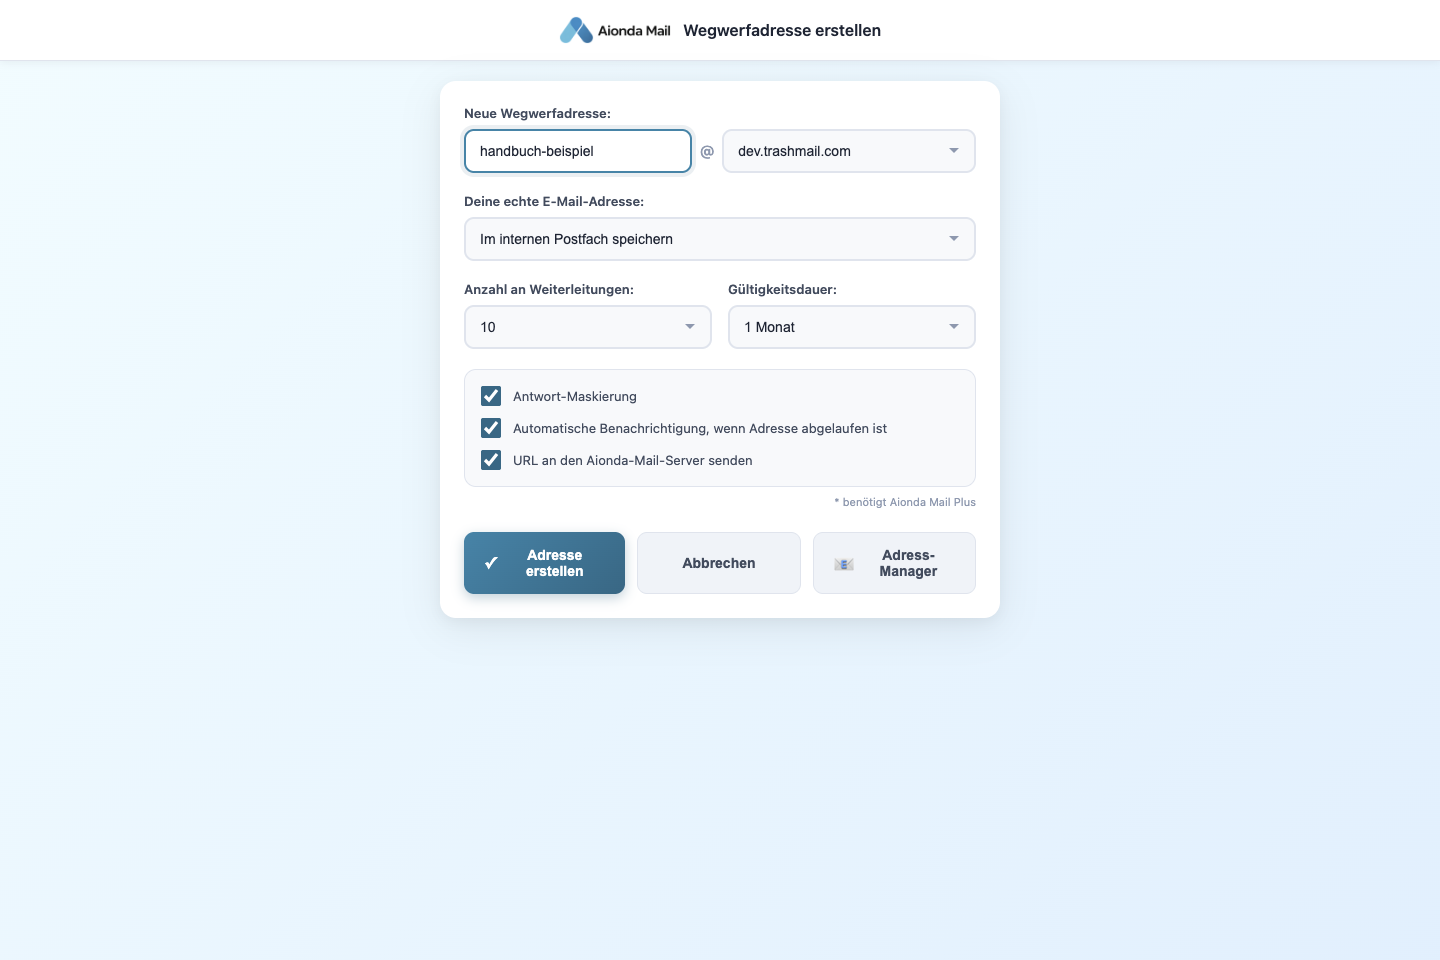
- Eine DEA ist eine zusätzliche E-Mail-Adresse: Wähle ihren Namen und ihre Domain.
- Wähle, wohin Nachrichten gehen.
- Lege ihre Grenzen und ihre Lebensdauer fest; „Wegwerf“ heißt nicht, dass sie sofort ablaufen muss.
Wähle den Screenshot, um ihn in voller Größe zu öffnen.